資訊安全管理
資訊安全管理
一、資訊安全政策
宏惠光電股份有限公司(以下簡稱本公司)重視資訊安全管理, 致力於保護營運所需之資訊系統、資訊服務、機房環境及資訊資產, 確保資訊之機密性、完整性與可用性。
本公司建立資訊安全管理制度,透過資訊安全風險管理、 權限控管、教育訓練及安全防護措施,持續維護資訊資產安全, 降低資訊安全風險,確保營運持續。
資訊安全管理目標
- 建立安全之資訊及通訊環境。
- 確保資訊存取權限適當,維護資訊機密性。
- 防止資訊遭未經授權之修改,維護資訊完整性。
- 維持資訊系統及重要服務之可用性。
- 遵循適用之法令、法規及相關要求。
- 防止資訊資產遭竊取、竄改、破壞、遺失或洩漏。
- 落實個人資料保護及資訊安全事件通報機制。
二、資安長及資訊安全管理委員會
本公司設置「資訊安全管理委員會」, 由總經理擔任資訊安全長(CISO)及委員會召集人, 負責資訊安全政策之制定、資訊安全管理制度之審查與監督, 並協調推動所需資源。
資訊安全長(CISO)
總經理
資訊安全管理委員會召集人
資訊安全管理委員會主要職責
- 制定資訊安全政策,並審查資訊安全管理制度。
- 每年至少召開一次管理審查會議。
- 監督資訊資產及重要業務所面臨之資訊安全風險。
- 視需要召開跨部門資源協調會議,協調資訊安全管理制度所需資源。
三、資訊安全組織架構
本公司設置資訊安全管理委員會及資訊安全小組, 並由內部稽核、資訊技術、人力資源及文件管理等相關單位共同參與, 依各自職責推動資訊安全管理工作。
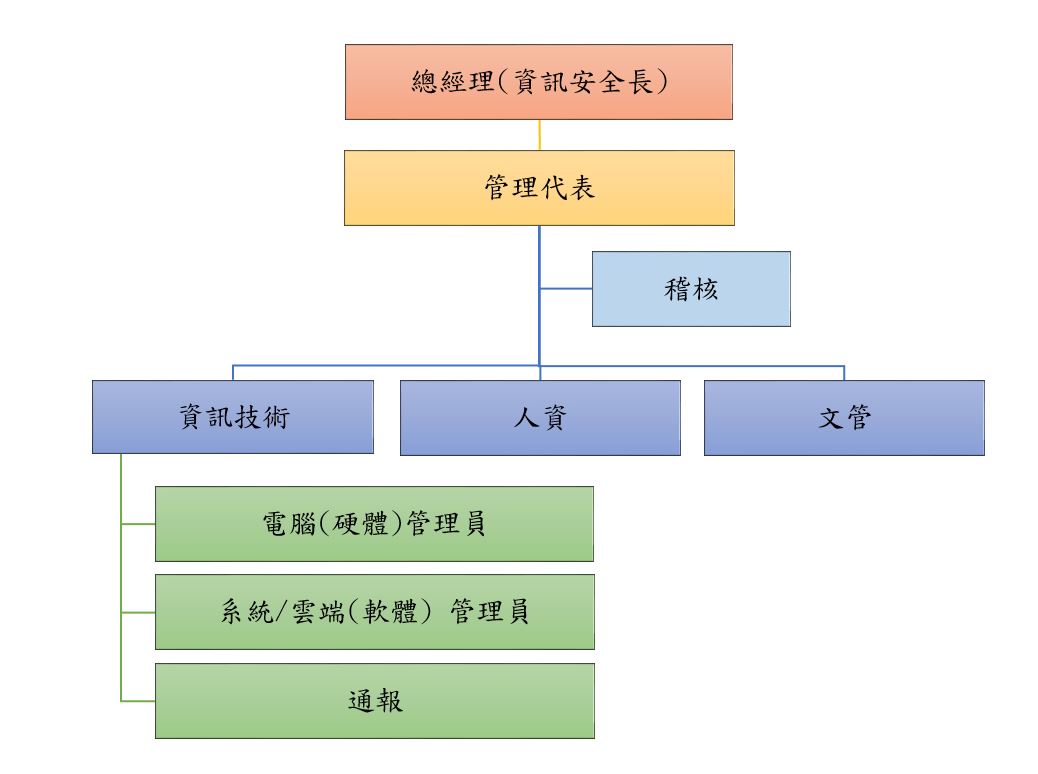
四、資訊安全相關單位職責
一、資訊安全小組
由管理代表擔任小組負責人,負責資訊安全管理制度之規劃、 推動與管制,主要職責如下:
- 協調各小組執行資訊安全相關工作。
- 制定及推動資訊安全管理制度相關規範。
- 建立及執行資訊安全風險管理。
- 執行資訊安全管理委員會決議事項。
- 鑑別資訊安全相關法令及法規要求。
- 統一保管內部稽核小組提交之內部稽核報告及相關維護紀錄。
二、內部稽核小組
- 擬訂資訊安全管理制度內部稽核計畫。
- 執行內部稽核並撰寫稽核報告。
- 追蹤稽核缺失及矯正措施之執行情形。
三、資訊技術小組
- 評估資訊安全相關技術、方法及作業程序。
- 協助各單位盤點及彙整資訊資產。
- 建立及執行資訊安全事件緊急應變與復原機制。
- 執行稽核改善及預防建議事項。
- 研究資訊安全新產品及技術。
- 持續評估法令、實務及技術變更所造成之影響。
四、人力資源單位
- 規劃及辦理資訊安全與個人資料保護教育訓練。
- 協調資訊安全小組及管理代表,辦理人員調職、離職之存取權限異動通知。
- 協助辦理違反資訊安全規定之相關懲處事宜。
五、文件管理單位
- 負責正式文件之發行、編號及版本管制。
五、資訊安全管理承諾
本公司全體員工及相關合作廠商均應遵循資訊安全管理政策 與相關規範,共同維護公司資訊資產安全。 對於資訊安全事件或潛在弱點,應依規定即時通報及處理, 持續提升資訊安全管理成效。